「ニュースでPHPの話を見たけど、うちに関係あるのか分からない」「ホームページは制作会社に任せきりで、何を聞けばいいのか分からない」。そう感じている方は多いと思います。
2026年10月21日、世界中のホームページを動かしている「PHP」という仕組みに致命的な脆弱性が見つかり、修正版が出ました。脆弱性は、わかりやすく言うとソフトの「穴」のことです。危なさは開発元の採点で10点満点の9.2。高市総理がXで「大至急のお願い」と呼びかけるほどの問題になりました。
この記事は、10月22日に公開した動画で話したことを土台に、公式の発表を取り直して書いています。
この記事の情報は、2026年11月2日時点のものです。動画のあとで状況が動いたので、変わった所は本文に書き足しました。
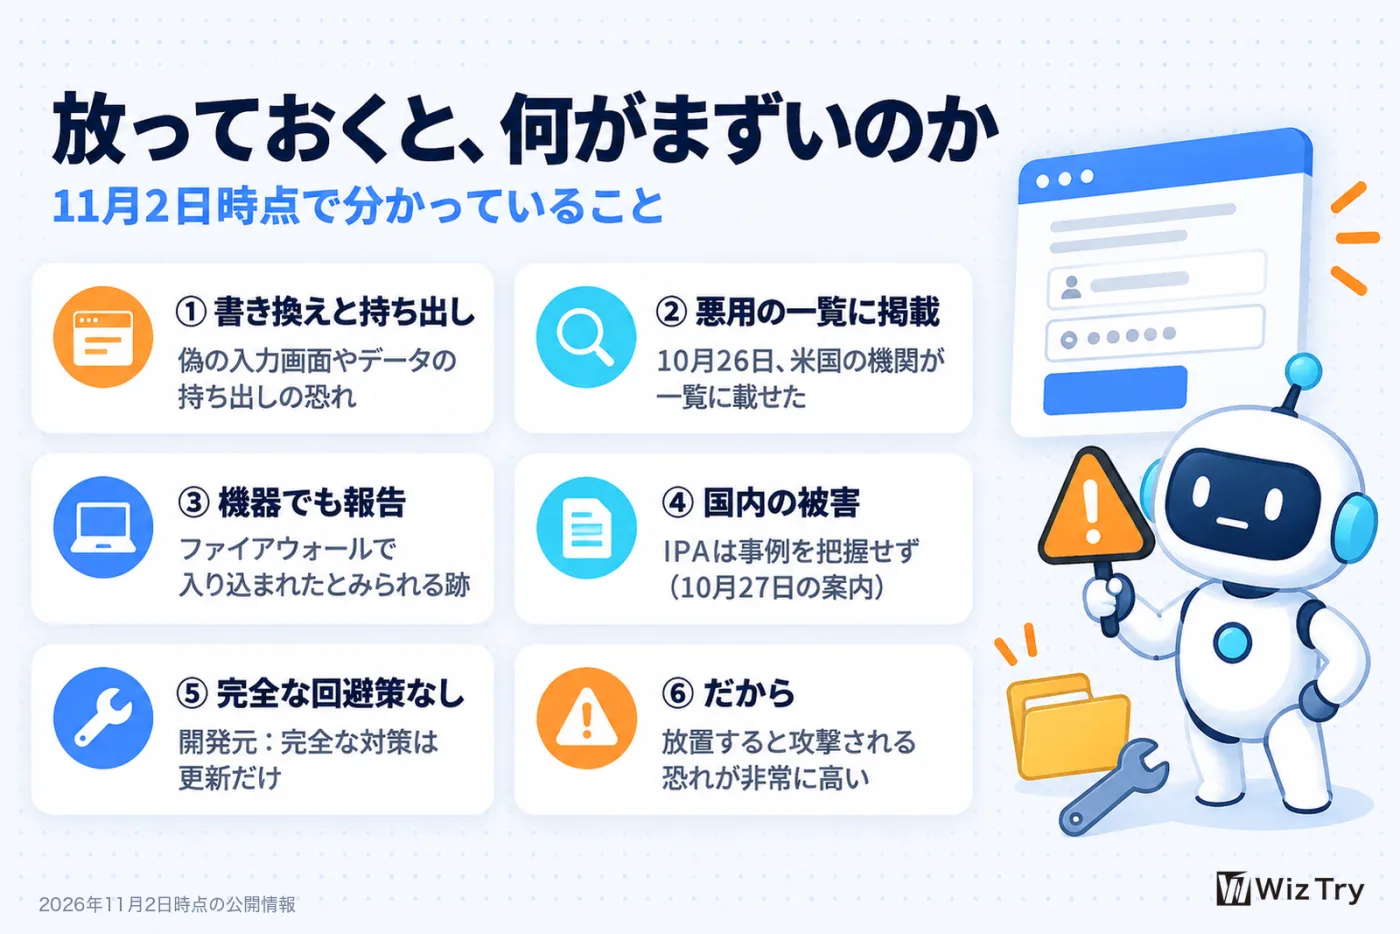
- 個人がやることは3つ。ブラウザとスマホを最新にする、届いたリンクからサイトに入らない、いつもと違えば止まる
- 会社がやることは1つ。サイトを作った人・管理している人に今日連絡する
- 動画のあとの最大の変化は、10月26日に米国の機関が「実際に悪用された穴の一覧」に載せたこと
- PHPの番号が古いままでも、まだ直っていないとは限りません。番号を変えずに直すサーバー会社があります
動画は13分23秒です。気になる所から見られるように、チャプターを置いておきます。動画は10月22日の撮影なので、その後に変わった点はこの記事のほうを見てください。
| 時間 | 内容 |
|---|---|
| 0:00 | PHPに重大な穴(10月21日) |
| 0:46 | この動画で分かること |
| 1:45 | PHPってなに?何が起きた? |
| 3:58 | どうすれば?① 私たち個人 |
| 7:03 | どうすれば?② 会社 |
| 8:15 | この先、どういう世界になる? |
| 11:42 | まとめ |
先に結論:個人は3つ、会社は1つ
先に1つだけ押さえておいてください。PHPの穴は、ホームページの側が直すものです。私たちのスマホやパソコンを更新しても、PHPの穴そのものは直りません。それでも、手元の守りを固めて、穴を悪用した手口に引っかからないことは、今日からできます。
動画の収録後に変わった点(11月2日時点)
動画を撮ったのは10月22日です。そのあとで変わった点は、次の5つです。
| 日付 | 変わったこと | 出典 |
|---|---|---|
| 10月23日 | 開発元が、まれな設定のときだけ起きる別の穴について追加のお知らせ。11月2日時点でまだ修正前 | PHP開発元 |
| 10月26日 | 米国のCISA(サイバー対策の政府機関)が、今回の2つの穴を「実際に悪用された穴の一覧」に掲載 | CISA |
| 10月29日 | JPCERT/CC(国内の注意喚起の機関)が、あるファイアウォール製品で攻撃が成功して入り込まれたとみられる跡が報告されたと追記 | JPCERT/CC |
| 11月2日 | IPA(情報処理推進機構)が、VPN機器やセキュリティ製品の画面などでもPHPが使われていると追記 | IPA |
| 10月下旬まで | 国内のレンタルサーバー各社の修正が進んだ。番号を変えずに直した会社もある | 後半の表 |
ファイアウォールは、社内のネットワークの出入口を守る機器です。VPN機器は、社外から社内につなぐための機器です。どちらも会社の出入口にあるものなので、ここは後で詳しく説明します。
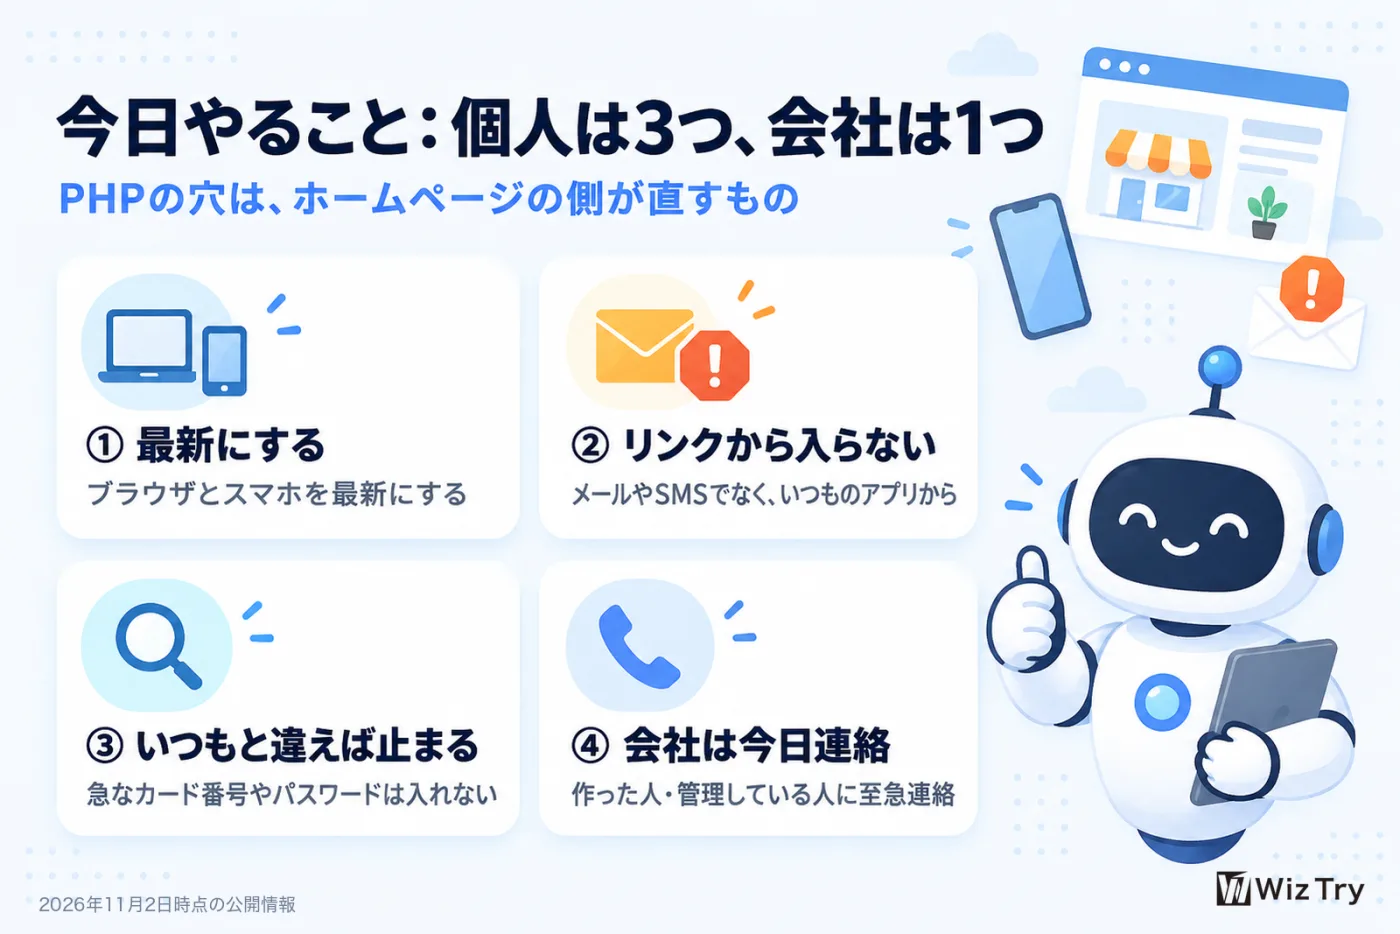
PHP2Shellとは何か:世界中のホームページの「建材」に穴
PHPは、ホームページを裏側で動かしている仕組みです。WordPressで作ったサイトはPHPで動いていますし、ネットショップや予約フォームもPHPで動いているものが多いです。海外の調査会社W3Techsによると、裏側の仕組みが分かるホームページのうち約7割(11月2日時点で69.1%)がPHPです。
わかりやすく言うと、ホームページを一軒のお店だとすると、PHPはそのお店に使われている建材のようなものです。世界中のお店が同じ建材を使っていて、その建材に、外から悪用できてしまう穴が見つかった。これが今回の話です。なので、ホームページを持っていない人も他人事ではありません。毎日使っている予約サイトやネットショップの裏側でも、PHPが動いているかもしれないからです。
10月21日の夜(日本時間)、PHPの開発元が重大な穴を2つ直した修正版を出しました。この2つの穴が、まとめて「PHP2Shell」と呼ばれています。
原因は、PHPのプログラムの作りに10年以上前からあった弱点です。見つけた会社のWizによると、10年以上前の版(2012年のPHP 5.4)からずっと隠れていました。そしてこれを見つけたのは、AIを使った調査でした。以前なら世界トップのチームが何か月もかかった作業を、研究者1人が1週間で終えられたそうです。
放っておくと何がまずいのか
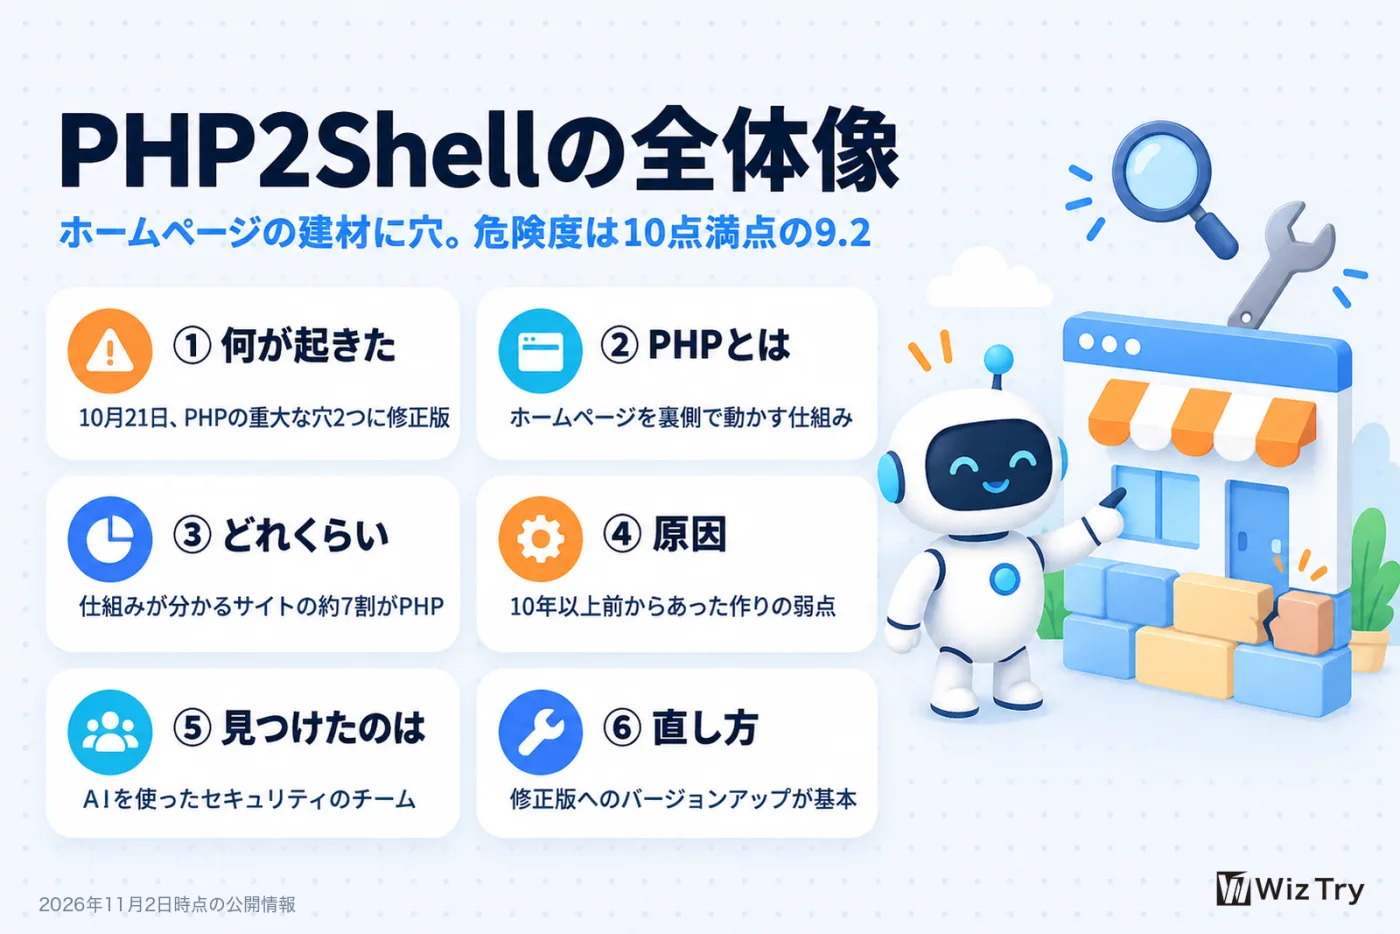
わかりやすく言うと、サイトにログインしていない外の人に、サイトを勝手に動かされてしまう恐れがある、という問題です。
- サイトのページを書き換えられて、偽の入力画面を置かれる
- お客さんの情報や、サイトの中の大事なデータを持ち出される
- サイトそのものを、攻撃する人の思いどおりに動かされる
いまの状況:落ち着いて見ておきたいこと
動画の時点と比べると、状況は一段進みました。一方で、不安になりすぎないために、次の事実も見ておいてください。
- IPAは10月27日の更新で、国内での攻撃被害の事例は把握していない、としています。11月2日の更新でも、この記述は変わっていません
- 11月2日に公的機関の発表と報道を確かめた範囲でも、この穴が原因だと公式に認めた国内の被害の発表は見つかりませんでした
- 海外の報道(10月30日)では、確認された侵入の成功はまだ少数とされています。WordPress向けのセキュリティ製品を作る会社は、10月28日時点で、この穴でWordPressのサイトが乗っ取られた例は把握していないとしています
- JPCERT/CCも、攻撃用のプログラムが実際に動くかどうかは、PHPの版や環境の条件に左右される、としています
ただし、「だから大丈夫」ではありません。攻撃の試みそのものは、修正版が出る前から複数のセキュリティ会社が観測していて、10月末の報道でも続いています。JPCERT/CCは今後攻撃が広がる可能性があるとしていて、開発元も更新のほかに完全な回避策はない、としています。
なので、このまま放置すると、この穴を突かれて攻撃される恐れが非常に高い。被害が出る前に直すことが、何より大事です。
個人がやること3つ
まずは私たち個人です。総務省の「サイバーセキュリティ初心者のための三原則」とも重なっています。
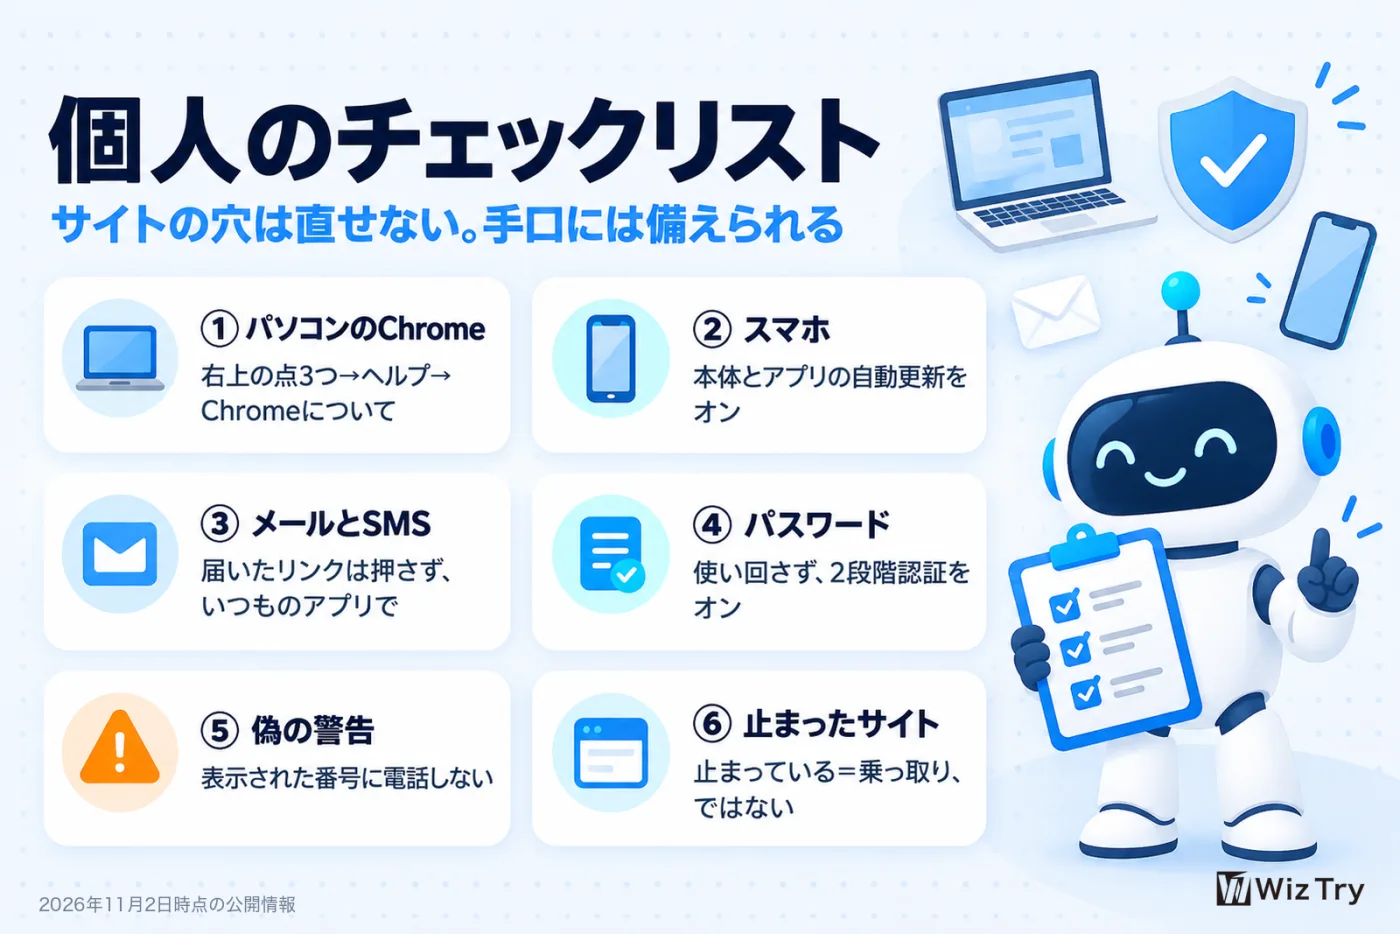
1つ目:ブラウザとスマホを最新にする
Google ChromeなどのブラウザやスマホのOS(本体のソフト)を最新にします。国のサイバー対策の司令塔である国家サイバー統括室も、Chromeの更新が出たときにXで案内しています。パソコンのChromeの更新は、次の順番です。
- 右上の、点が縦に3つ並んだところを押す
- 「ヘルプ」→「Google Chrome について」を押す
- 更新があれば自動で始まるので、「再起動」を押せば終わり
「再起動」が出なければ、もう最新なので大丈夫です。スマホは、本体とアプリの自動更新をオンにしておきます。iPhoneでChromeを使っている方は、iPhone本体の更新も忘れずに。
2つ目:メールやショートメッセージのリンクからサイトに入らない
大きなニュースのあとは、それに便乗したメールが来やすくなります。例えば「アプリを更新してください」と書いて偽のアプリを入れさせるメールや、情報が漏れた会社のふりをしたメールです。
警察庁も、メールの中のリンクを安易に押さないよう呼びかけています。「PHPの脆弱性」を理由にした偽メールが送られる可能性がある、と注意を出した金融機関もありました(10月22日)。
なので、届いたリンクからサイトに入らない。いつものアプリか、ブックマークから入る。これだけで、悪意のあるリンクを踏んでしまうことを、かなり防げます。あわせてパスワードの使い回しをやめて、ログインのときにスマホにも確認が来る「2段階認証」をオンにしておきます。
3つ目:いつものサイトでも「いつもと違う」と思ったら止まる
PHPの穴を突かれると、サイトを書き換えられる恐れがあります。つまり、いつも使っているサイトでも、知らない間に偽の入力画面が置かれているかもしれない、ということです。なので、いつもと違うタイミングで急にカード番号やパスワードを聞かれたら、一度止まって、すぐに入力しないでください。
もう一つ、これは別の手口ですが、ブラウザに急に「ウイルスに感染しました」「ここに電話してください」と出てくるのは、偽の警告の典型例です。IPAによると、こういう画面が出ただけなら感染はしていません。表示された番号には電話しないでください。Escキーを3秒ほど長押ししてから「×」で閉じます。消えなければ、Windowsの場合はCtrl+Alt+Deleteを同時に押して再起動します。
逆に、よく使うサイトが「メンテナンス中」で止まっていても、慌てなくて大丈夫です。今回は、修正版を当てる間、念のためにサイトを止めた会社が国内外で相次ぎました。止まっている=乗っ取られた、ではありません。
会社・お店がやること:今日、連絡する
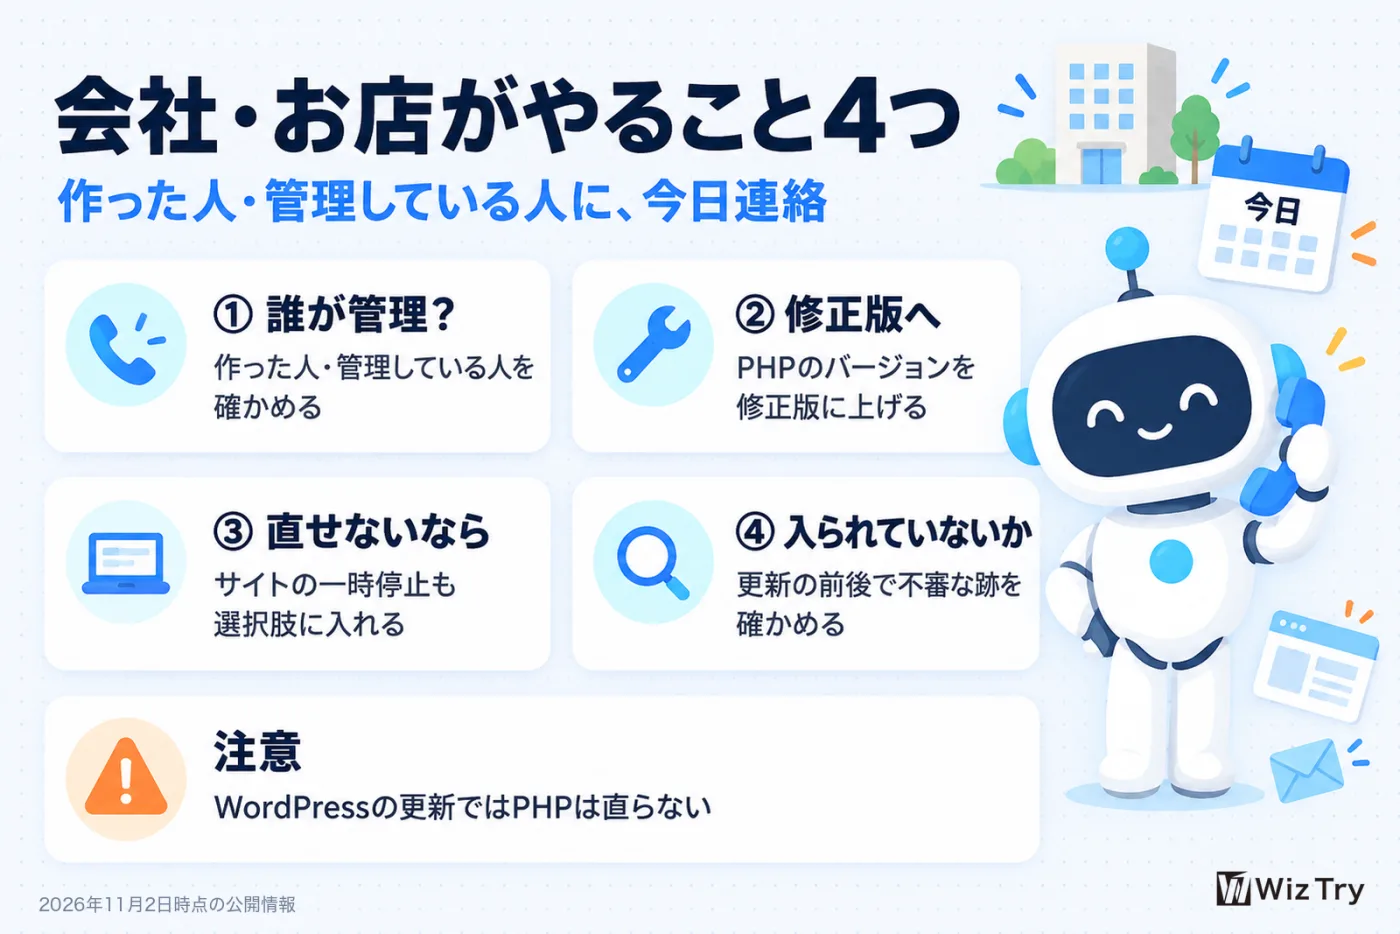
次は、会社やお店で、自分のホームページやウェブサービスを持っている方です。結論から言うと、そのサイトやサービスを作った人・管理している人に、今日連絡してください。待たずに、こちらから、です。連絡したあとに確かめてもらうことは4つあります。
手順1:誰が作って、誰が管理しているかを確かめる
一番困るのは、誰も管理していない状態です。作った制作会社が分かれば、そこに頼んで更新してもらえます。あわせて、借りているサーバーの種類も確かめます。種類によって、直す人が変わるからです。
| サーバーの種類 | 直す人 | 確かめること |
|---|---|---|
| 共用のレンタルサーバー | 基本的にはサーバー会社 | 公式のお知らせ。プランで違うことも |
| VPSやクラウド(自社か制作会社が中身を管理するサーバー) | 自社か制作会社 | 誰かが直すまで古いまま。今の番号を聞く |
| ネットショップなどの借りているサービス | サービスの提供元 | 提供元のお知らせを見る |
実際に、同じ会社のサービスでも、共用サーバーは会社が直して、VPSは利用者が直すものと案内されています。プランによっては、一時的な対策だけで根本の修正はまだ、と案内している例もありました(10月31日時点)。
手順2:PHPのバージョンを聞いて、修正版に上げてもらう
制作会社・サーバー会社・IT担当者に、まず「PHPを使っているか」を聞きます。使っているなら、大事なのはバージョン(版の番号)です。今回の修正版は、8.5.12、8.4.27、8.3.36、8.2.35の4つです。11月2日時点で、PHP本体で、これより新しい版は出ていません(Windows用の配布物だけ、別の部品の修正で作り直し版が出ています)。
最初の2つの数字が同じ修正版より前なら、修正版へのバージョンアップをお願いしてください。8.1以前は、本来もう開発元の更新が出ない古い版で、7.4〜8.1向けには今回だけ特例で最小限の修正が出ています。また、8.2も2026年12月31日で開発元のサポートが終わります。
PHPの番号の確かめ方:WordPressとレンタルサーバーの場合
自分で番号を見られる場合もあります。
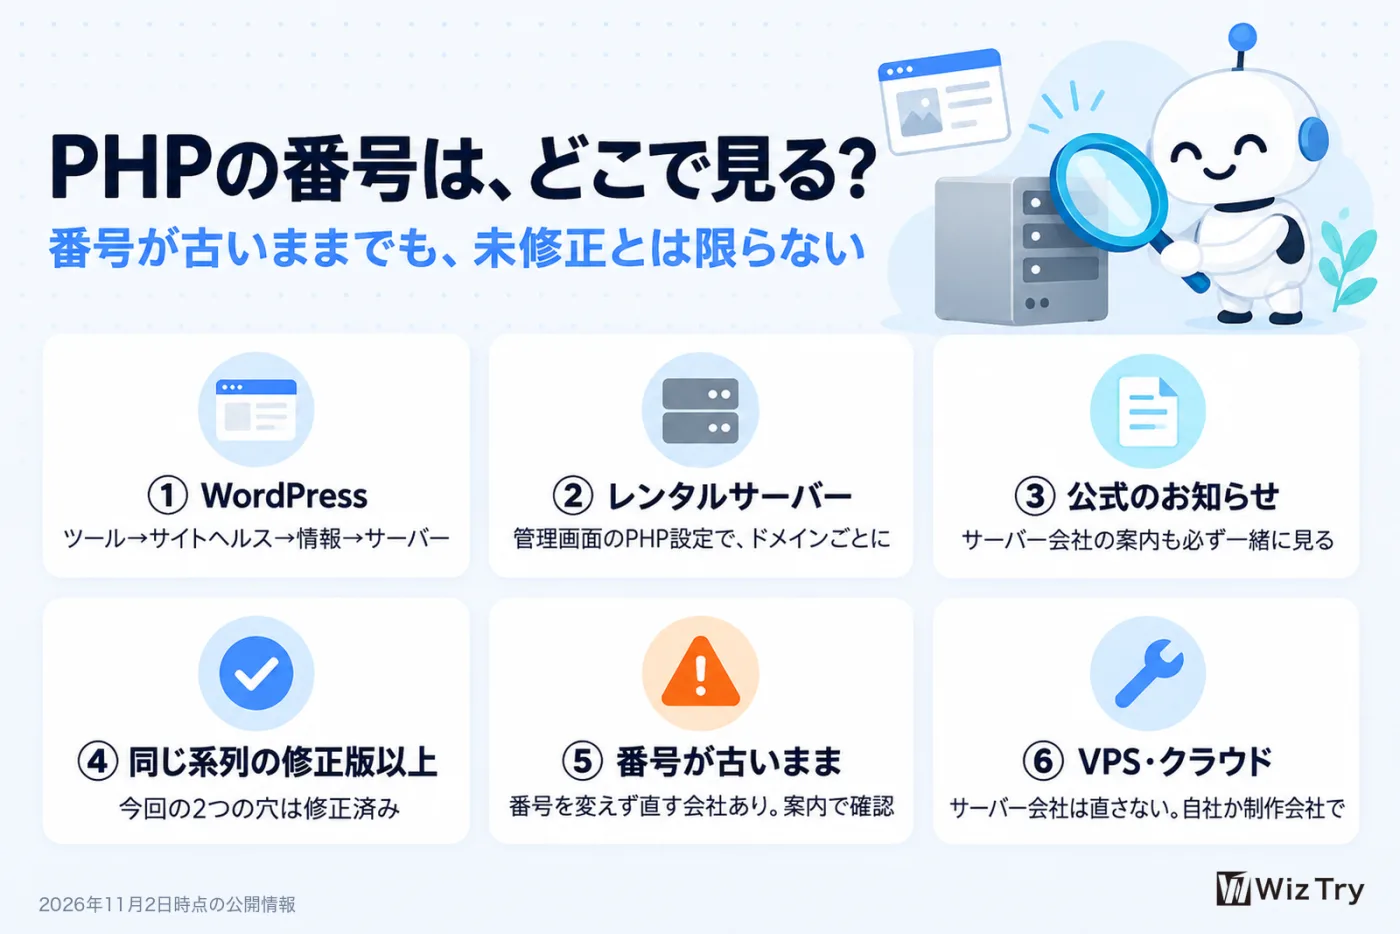
- WordPressなら:管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」と開くと、PHPのバージョンが出ます(WordPressの公式の案内にある見方です)
- レンタルサーバーなら:管理画面のPHPの設定の画面で、ドメイン(サイトの住所)ごとに番号を見られることが多いです。同じ契約の中でもサイトごとに番号が違うことがあるので、全部のサイトを見てください
ここで1つ、注意があります。番号が古いままでも、まだ直っていないとは限りません。国内のレンタルサーバーの中には、番号を変えずに修正だけを取り込んだ会社があるからです。基本的には、最初の2つの数字が同じ修正版と比べて、それ以上なら、今回の2つの穴は直っています。例えば8.4なら8.4.27以上です。8.4.20は8.3.36より大きく見えますが、修正前です。番号が古いままなら、サーバー会社の公式のお知らせを見るか、問い合わせて確かめます。
主な会社のお知らせは、次のとおりです(名前の順・11月2日に確認)。ここに無い会社は、公式サイトの「お知らせ」や「ニュース」の欄を「PHP 脆弱性」で探してみてください。
| 会社 | 番号の表示と修正 | 利用者がやること |
|---|---|---|
| エックスサーバー | 8.2〜8.5は同じ系列の修正版に更新。5.1〜8.1は番号を変えず修正 | 原則不要。VPSは自分で更新 |
| お名前.com レンタルサーバー | 番号を変えず修正。8.5.11のままのことも | 変更は不要 |
| ConoHa WING | 番号を変えず修正。8.5.11のままのことも | 変更は不要 |
| さくらのレンタルサーバ | 提供中のPHPに修正を適用 | サポート中の最新版を推奨 |
| ロリポップ! | 古い版も自社で修正を作って適用 | 8.2以降への切り替えを依頼 |
もう1つ、今回は修正を当ててもらえた古い版(8.1以前)でも、この先また穴が見つかったときに直してもらえるとは限りません。古い版を使っているなら、この機会にサポートが続いている版へ上げる計画を立てておくと安心です。管理画面で自分で切り替えられる場合も、先にバックアップを取り、制作会社に確かめてください。古い版から上げると、サイトが動かなくなることがあります。
WordPressの更新と、PHPの更新は別物
ここで勘違いしやすい点があります。「うちはWordPressもプラグイン(追加の部品)も最新だから大丈夫」は、今回は答えになりません。今回の穴は、WordPressのさらに下で動いているPHPそのものにあるからです。
WordPressの公式も、今回の件でWordPress本体の更新は必要なく、予定もないとしたうえで、サーバー会社を確かめてPHPを更新するよう案内しています。逆を返せば、PHPを修正版に上げさえすれば、今回の2つの穴は塞がるということです。
手順3:すぐ直せないなら、サイトの一時停止も選択肢に
すぐにバージョンアップできない、あるいは更新が止まった古い版だった場合は、サイトを一時的に止めることも選択肢に入れてください。高市総理も国家サイバー統括室も、すぐに直せない場合は一時的に止めるのも有効策の一つとしています。
IPAは、暫定の対策が難しければ、外からのアクセスを止めるか、サービスを一時停止するかを判断するよう案内しています。維持していく見通しが立たないなら、公開の終了やシステムの廃止まで含めて検討するよう書いています。使っていない古いキャンペーンのサイトなどは、この機会に閉じるのも一つです。
止めるのは、お客さんを守るための判断です。止めるなら、お客さんへのお知らせと、電話など代わりの連絡手段もあわせて用意しておきます。
手順4:更新の前後で、誰かに入られていないかも確かめてもらう
ここは動画のときより、一段強く言っておきたい所です。JPCERT/CCは、修正版への更新とあわせて、中に入られていないかの調査まで勧めています。攻撃の痕跡が見つからなくても、攻撃を受けていないとは断定できない、ともしています。
調べる範囲は、修正版が出た10月21日からでは足りません。大手クラウド会社の調査チームは、公表の4日前にあたる10月17日に攻撃の試みを観測したとして、少なくともこの日までさかのぼって調べるよう勧めています。
ここで大事なのが、アクセスの記録(ログ)です。ログの残り方はサーバーによって違います。過去30日分しか取れないサーバーなら、10月17日の分は11月16日ごろに消えます。保存の設定が必要なサーバーもあります。なので、今週のうちに保存を頼んでください。もう残っていなければ、残っている分と見覚えのないファイルを確かめてもらいます。
もし見覚えのないファイルや不審な動きが見つかっても、慌てて消さないでください。JPCERT/CCは、ログなどの証拠を残したうえで、影響の範囲を調べ、そのシステムを切り離すよう案内しています。消す前に、制作会社や専門の会社に相談するのが基本です。入られた疑いがあるときは、直したあとに、管理画面やデータベースのパスワード、外部サービスの鍵も作り直してもらいます。
ホームページ以外にも、PHPは入っている
動画のあとで分かってきたのが、ホームページだけの話ではない、ということです。IPAは11月2日の更新で、VPN機器やセキュリティ製品の画面などにもPHPが使われていると追記しました。オランダの政府機関は影響を受ける可能性がある製品の一覧を公開していて、10月30日の時点で900以上の製品を追跡しています。
こういう機器は、自分でPHPを更新できないことがほとんどです。なので、機器を入れた会社や保守の会社に「今回の件で、うちの機器は関係ありますか」と聞いて、製品の提供元から修正が出ていれば当ててもらいます。機器の管理画面をインターネットから直接開ける状態にしていないかも、見てもらってください。報告があったファイアウォールの開発元は、狙われたのは管理画面をインターネットに出していた機器だと説明しています。
補足:開発元からの追加のお知らせ(11月2日時点でまだ修正前)
10月23日、PHPの開発元が追加のお知らせを出しました。めったにない設定の組み合わせのときだけ起きる、別の穴についてです。開発元は起きにくいとして、次の定期の修正版で直す予定にしています。
11月2日に確かめた時点では、その修正版はまだ出ていません。なので、今も開発元の勧めのまま、ある機能(ファイルのアップロードの進み具合を記録する機能)を切っておくのが基本です。ただし開発元は、当てはまらないサイトならそのままでよい、としています。正直なところ、ここは専門の方の判断になるので、下の確認の文面に1行入れておけば十分です。
更新のあとの確認も、1つ頼んでおくと安心です。8.5.12と8.4.27では、一部の機能を使うサイトでPHPが不安定になる不具合が報告されていて、直しは次の定期の修正版に入る予定です。更新したら、表示と入力フォームがきちんと動くかも見てもらってください。
そのまま送れる確認の文面
〈 〉の中を書き換えて、そのまま使っていただければと思います。動画の概要欄の文面に、その後の変更を足した11月2日版です。
〈会社名〉 〈ご担当者名〉様
いつもお世話になっております。〈自社名〉の〈名前〉です。
10月21日に公表されたPHPのセキュリティ修正について、弊社の〈ホームページ/ネットショップ/予約システム〉の状況を、至急教えていただけますでしょうか。
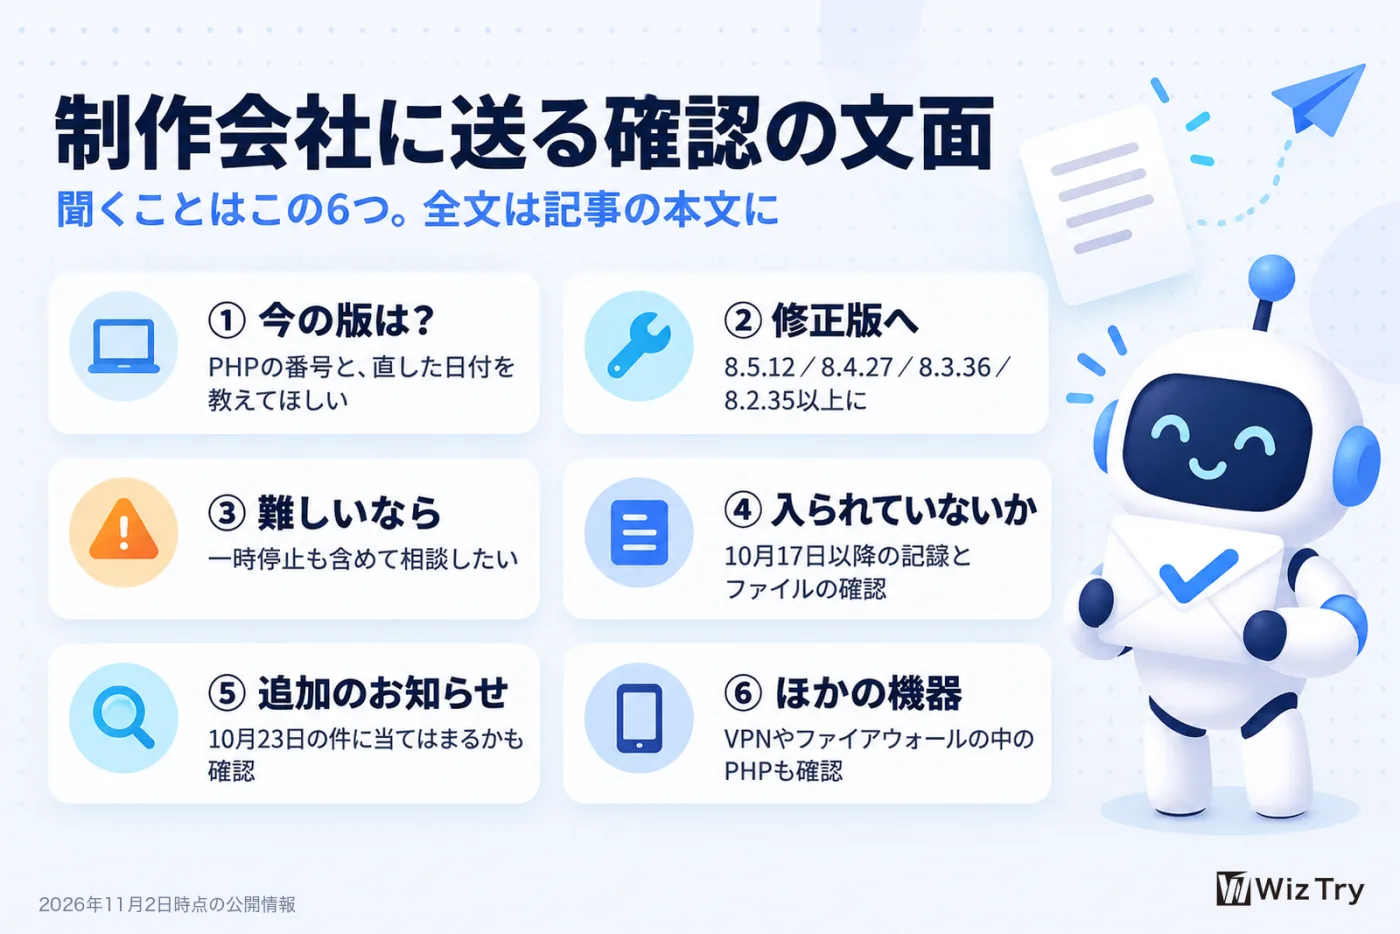
- PHPを使っている場合、いまのバージョンはいくつでしょうか。修正版(8.5.12/8.4.27/8.3.36/8.2.35 以上)へのバージョンアップをお願いできますでしょうか。番号を変えずに修正を当てている場合は、修正を当てた日付と、確認できるお知らせを教えてください。すぐに難しい場合や、更新が止まった古いバージョンの場合は、一時的な停止も含めてご相談させてください。
- 10月17日以降のアクセスの記録(ログ)を保存したうえで、不審なアクセスや見覚えのないファイルが無かったか、確認いただけますでしょうか。
- 10月23日にPHPの開発元から追加のお知らせ(まれな設定のときだけ起きる別の問題・11月2日時点で修正前)が出ています。弊社のサイトが当てはまるかも、ご確認いただけますでしょうか。
- 貴社で管理いただいている機器(VPN機器やファイアウォールなど)の中に、PHPが組み込まれたものがあれば、対応状況もあわせて教えていただけますでしょうか。
お忙しいところ恐れ入りますが、よろしくお願いいたします。
まず見るのは、バージョンの番号と直した日付です。ログと機器の答えも返ってきているかを見てください。「対応済みです」の一言だけなら、もう一度聞いてみてください。
下の図解は、この文面で聞くことを6つに分けたものです。
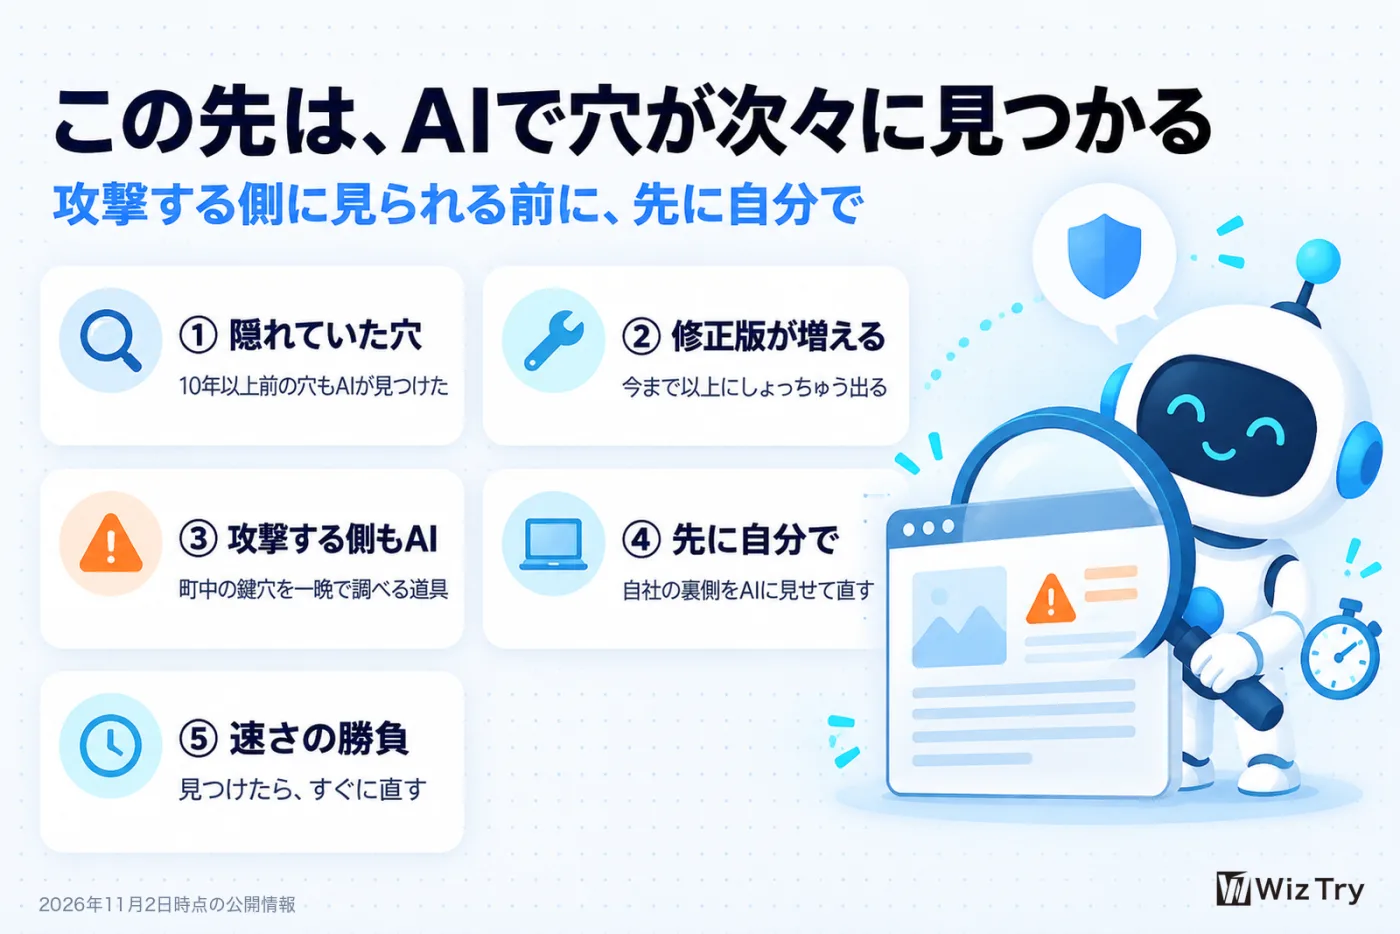
この先どうなるのか:AIで穴が次々に見つかる時代
最後に、この先どういう世界になっていくのかです。私は、2つあると思っています。
1つ目は、何年も隠れていた穴が、AIで次々に見つかる世界です。今回のPHPの穴も、10年以上隠れていたものがAIで見つかりました。Anthropic(ClaudeというAIの開発元)も2026年4月に、AIで深刻な穴を数千件見つけ、中には27年前からある欠陥もあったと発表しています。つまり、こういった修正版が今まで以上にしょっちゅう出る世界になる、というところです。
2つ目は、守る側もAIを使わないといけない世界です。「自分の会社のシステムは、AIに見せてはダメ」と思っていませんか。これまでは、それが常識だったと思います。でも実は、外から見えている部分は、もう攻撃する側のAIに見られていると思ったほうがいいです。
例えるなら、泥棒が、一晩で町中の家の鍵穴を全部調べられる道具を手に入れたような状況です。実際にJPCERT/CCは10月23日、国内の組織への不正アクセスに関する注意喚起に、AIを使って弱点を探す道具を悪用した攻撃の試みを書き足しました。だったら、攻撃する側に見られる前に、先に自分でAIに見せて直しておく。これが、これからの時代の守り方になると思います。
うちの会社の場合:16のサービスの主な穴を、その日のうちに直した
実際に私の会社でも、今回の件で、Claude Codeを使って自社のホームページやウェブサービスの裏側を点検しました。すると、一人で何百回でも制限なく使えてしまう窓口や、表示の仕方の甘いところなどが見つかり、主なものはその日のうちに、16のサービスを直しました。人の力だけでやっていたら、たぶん何週間もかかっていたと思います。
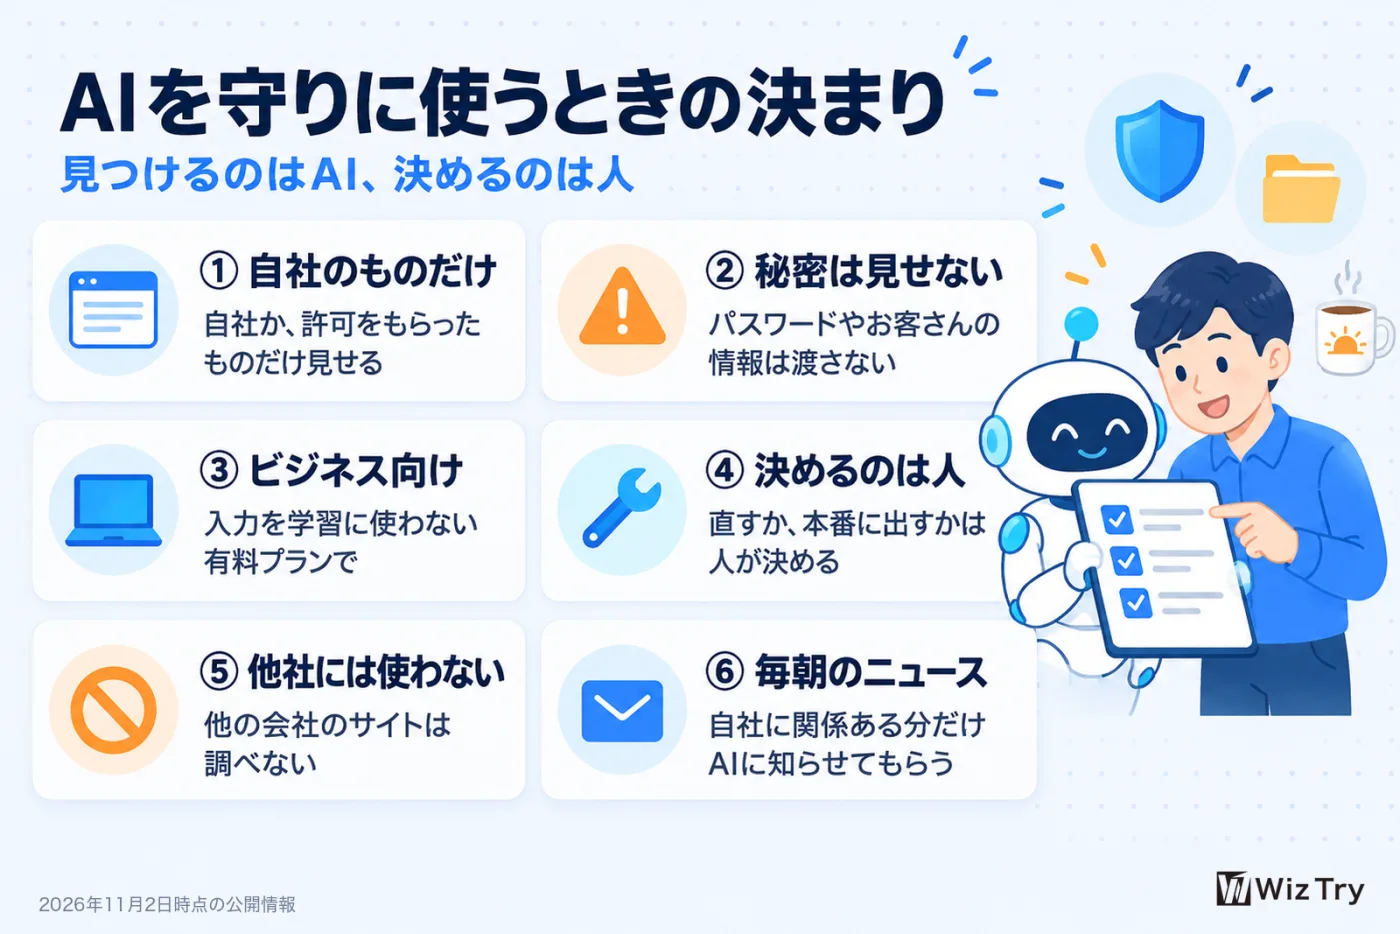
AIを守りに使うときの3つの決まり
この経験から、AIを守りに使うときに気をつけることが3つあると感じています。
- パスワードやお客さんの情報は、AIに見せない。プログラムの中にパスワードが書き込まれていないかも、先に確かめておきます
- 使うAIは、入力した内容をAIの会社が学習に使わない設定になっている、ビジネス向けの有料プランにする
- 穴を見つけるのはAI、それを本当に直すかを決めて実際のサイトに反映するのは人。見つけるのはAI、決めるのは人
さらに、毎朝セキュリティのニュースをAIに読ませて、自分の会社に関係のあるものだけを知らせてもらう。これもAIの得意分野です。例えば朝に「昨日のセキュリティのニュースで、うちのホームページに関係あるものだけ教えて」と頼むと、情報を集めてきてくれます。
そのまま使える:AIに自社のプログラムを点検してもらうときの頼み方
AIに見せていいのは、自分の会社のもの、または作った会社から許可をもらったものだけです。制作会社が作ったプログラムは、契約で権利が制作会社にあることも多いので、見せる前に一度確認してください。他の会社のサイトを勝手に調べたり、攻撃のような使い方をしたりはしないでください。
準備は1つです。点検したいサイトのプログラムと設定の写しを、パソコンの中の1つのフォルダにまとめます。パスワードや鍵を書いたファイル(WordPressならwp-config.php、.envという名前のファイルなど)、お客さんのデータは、そのフォルダに入れないでください。写しの取り方が分からなければ、制作会社に相談してください。本番のサーバーにはつながず、この写しのフォルダをClaude CodeやCodexで開いて、次の文を渡します。
このフォルダは、私の会社のホームページのプログラムと設定です。セキュリティ上の穴になりそうな所を挙げてください。パスワードや鍵らしきものを見つけても、中身は書き出さず、ファイル名と行の番号だけ教えてください。それぞれ「何が気になるか」「放っておくと何が起きるか」「どう直せばいいか」を、専門用語を使わずに書いてください。直すのは、私が確認してからにしてください。本番のサイトは触らないでください。
よくある質問
実際に被害は出ているのですか?
米国のCISAが悪用された穴の一覧に載せました。海外では、少数ですが実際に入られた例が確認されていて、ファイアウォールの開発元も攻撃を認めています。国内については、IPAは被害の事例を把握していないとしています(10月27日の更新)。11月2日に確かめた範囲でも、この穴が原因と公式に認めた国内の被害の発表は見つかりませんでした。今後広がる可能性はあるので、被害が出る前に直す、が基本です。
うちはレンタルサーバーです。何もしなくていいですか?
共用のレンタルサーバーなら、サーバー会社が直していることが多いです。ただ、確かめるまでは「分からない」が答えです。プランによって扱いが違うこともあります。直っていても、入られていないかの確認と、ログの保存は別に残ります。
PHP2Shellを装った偽メールは、もう届いていますか?
フィッシング対策協議会の緊急情報には、11月2日時点でPHPに便乗した事例はまだ載っていません。ただ、送られる可能性があるとして注意を出した金融機関もありました(10月22日)。届いても届かなくても、リンクからは入らず、いつものアプリかブックマークから確かめます。
危険度は「9.2」と「9.8」の両方を見かけます。どちらが正しいのですか?
どちらも正しい数字で、物差しが違うだけです。9.2はPHPの開発元が新しい採点方式で付けた点数、9.8は米国の公的なデータベースが10月23日に従来の採点方式で付けた点数です(2つ目の穴は8.1)。どちらにしても、すぐに直すべき深刻な穴です。
管理画面のPHPの番号が修正版より古いです。もう危ないのですか?
番号だけでは決められません。番号を変えずに修正を当てる会社があるからです。サーバー会社のお知らせで「いつ、どの版に修正を当てたか」を確かめてください。お知らせが見つからなければ、問い合わせて番号と修正の日付を聞きます。
会社の方の始め方3ステップ
- 番号を見る:WordPressの「サイトヘルス」か、レンタルサーバーの管理画面で、PHPの番号をサイトごとに見ます。見方が分からなければ、この手順は飛ばして構いません
- お知らせを見る:サーバー会社の公式のお知らせで、自分のプランが直っているかを確かめます
- 1通送る:上の確認の文面を、制作会社かIT担当者に送ります。ログの保存は今週のうちに頼みます
個人の方は、Chromeの「Google Chrome について」を一度開いてみてください。まずはそれだけで十分です。
注意点:正直に書いておきたいこと
- 被害の全体像は、まだ分かっていません。ここは正直、私にも分かりません。発表がないことは、被害がないことと同じではないので、この記事の「見つかりませんでした」は、11月2日に確かめた範囲の話として読んでください
- 「対応済みです」の一言で終わらせないでください。番号と日付まで聞くのが基本です
- 知らない会社から「御社のサイトに穴があります」と連絡が来ても、そのリンクから入らないでください。確かめるのは、いつもの制作会社とサーバー会社です
- 状況は日々変わります。最新は、下の公式の情報で確かめてください
公式の情報
- PHP(開発元):追加のお知らせまでのニュース一覧
- JPCERT/CC:PHPにおける複数の脆弱性に関する注意喚起
- IPA:PHPの脆弱性対策について
- CISA(米国):注意喚起、実際に悪用された穴の一覧
- WordPress公式:今回のPHPの件のお知らせ(英語)
- 国家サイバー統括室:サイバー対応特設サイト(相談窓口と各機関の注意喚起のまとめ)
まとめ:見つけるのはAI、決めるのは人
PHPに重大な穴が見つかり、動画のあとで米国のCISAが「実際に悪用された穴の一覧」に載せました。このまま放置すると、穴を突かれて攻撃される恐れが非常に高い状態です。個人は3つを、会社は今日の連絡を。あわせて10月17日以降のログを保存して、入られていないかも確かめてもらいます。
そしてこれからは、AIで穴がすぐに見つかり、速く攻められる時代になります。だから、こちらからも先にAIに見せて、速く直す。AIは攻撃する側だけの道具ではなく、守る側の一番の味方にもなる、ということです。
「自社でもAIを使って点検してみたいが、どこから手を付ければいいか分からない」という方は、お問い合わせからご相談いただければと思います。私たちのサービスでは、Claude CodeやCodexなどのAIエージェントの導入を支援しています。
※この記事は2026年11月2日時点の公開情報をもとにしています。