「AIに仕事を任せたい。でも、勝手に動かれるのは怖い」——Claude Codeを社内で使い始めた会社から、よく聞く言葉です。
2026年10月1日、Anthropicがその答えになりうる仕組みを出しました。Claude Code Mods(モッズ)です。一言でいうと、Claude Codeの見た目と動きを、自分の会社の都合に合わせて作り変えられる「後付けの装備」の仕組みです。
この記事は、エンジニア向けの解説ではありません。Claude Codeを社内で使い始めた、あるいは検討している中小企業の社長・DX担当・情シス兼務の方に向けて、「法人として、なぜこれを検討する価値があるのか」「逆に、どこが危ないのか」「入れる前に何を決めておくべきか」を、公式ブログと公式ドキュメントの一次情報にもとづいて整理します。専門の言葉は出てきますが、出るたびに一言で噛み砕きます。
先に断っておくと、当社WizTryもClaude Codeを日常業務で「AI社員」として使っていますが、Modsを本番の業務で運用しているわけではまだありません。公式の情報を読み込み、自社の運用に照らして「ここが効く」「ここは怖い」と判断した内容としてお読みください。
まず結論——「AI社員の社用車に、会社の装備を後付けできる」
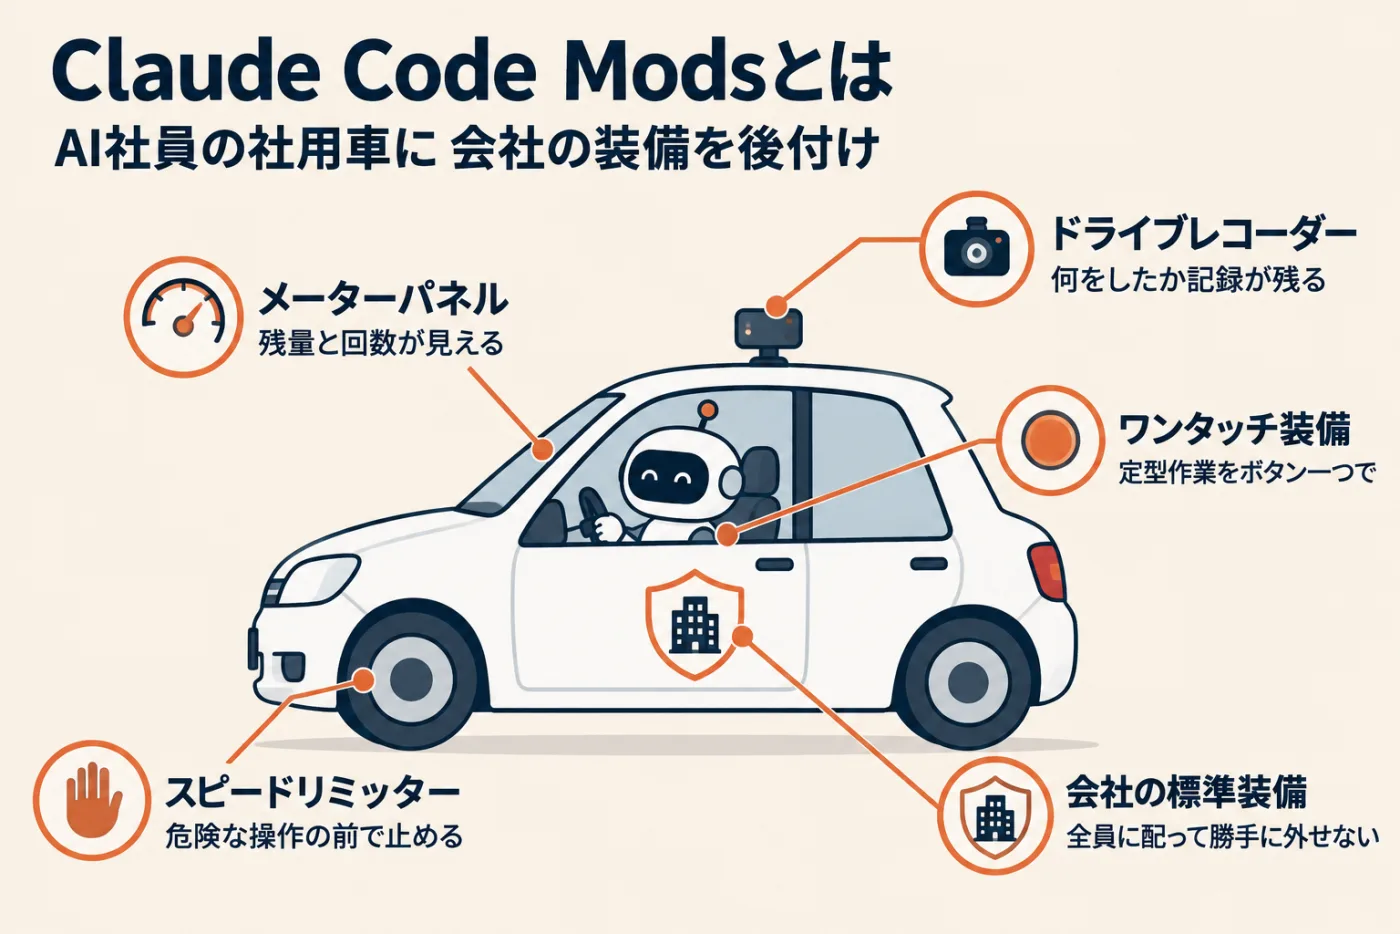
結論から言うと、Modsは「AI社員が乗る社用車に、ドライブレコーダーとスピードリミッターとメーターパネルを後付けできる仕組み」です。
それだけ聞くとよく分からないと思うので、少し説明します。
Claude Codeは、頼んだ仕事をこなすために、ファイルを読み、書き、コマンドを実行し、ときには外部のサービスにつなぎます。社員に社用車を渡して外回りに行かせるのと似ていて、便利な反面、「今どこを走っているのか」「危ない運転をしていないか」が車の外からは見えません。
これまで会社ができたのは、運転マニュアルを渡す(スキル)、行き先の鍵を渡す(MCP)、車庫の出口にゲート係を置く(設定フック)の3つでした。Modsはこれに加えて、車そのものに装備を取り付けられます。しかも、装備を作るのはClaude自身に頼めます。
具体的には次の5つです。
- 危険な操作の直前で車を止め、「本当に進みますか?」と人に聞く(スピードリミッター)
- 燃料の残りや作業の回数を、運転席のパネルに常に表示する(メーターパネル)
- 何をしたかを記録に残す(ドライブレコーダー)
- よくやる手順をボタン一つで動かす(ワンタッチの装備)
- 会社として全車に同じ装備を配り、社員が勝手に外せないようにする(会社の標準装備)
これらを、社長や管理者が「お願い」ではなく「仕組み」として入れられるようになった。ここがModsの本質かなと思います。
共感——任せたいのに、怖い・見えない・バラバラ
Claude Codeのような「自分で手を動かすAI」を会社に入れると、だいたい3つの壁にぶつかります。
一点目は、「勝手に動かれるのが怖い」です。メールを送ってしまわないか、大事なファイルを消さないか。AIは基本的に善意で動きますが、人間の新入社員と同じで、会社の「やってはいけないこと」を最初から全部知っているわけではありません。
二点目は、「何をしているか見えない」です。AIが裏で何十回もファイルを読み書きしていても、画面に出るのは最後の返事だけ。今どれだけ作業したのか、あとどれくらい余力があるのかが分かりません。
三点目は、「社員ごとに使い方がバラバラ」です。Aさんは慎重に、Bさんは何でも承認して使う。会社として「ここまでは任せる、ここから先は人が確認する」という線を、全員の端末で同じに揃えるのが難しい。
正直なところ、私も最初は一点目で止まっていました。当社では、Claude Codeに「メールは下書きまで。送信は人が承認する」「ファイルの完全削除はさせない」「認証に関わる操作は止めて報告する」といったルールを、手順書(スキル)と設定(拒否ルール・設定フック)で縛って運用してきました。これで日常業務は回っています。
ただ、手順書は「読んで守ってもらう」ものです。逆を返せば、読み飛ばされたり、解釈がずれたりすれば破られうる。設定フックは強力ですが、画面に何かを出すことはできず、「止めた理由を人に見せて、続行か中止かを選ばせる」といった人との対話ができませんでした。Modsが埋めるのは、ちょうどこの隙間です。
Modsとは何か——Claude Codeの中で動く「割り込み係」
ここで、Modsの中身をもう少しだけ正確に説明します。
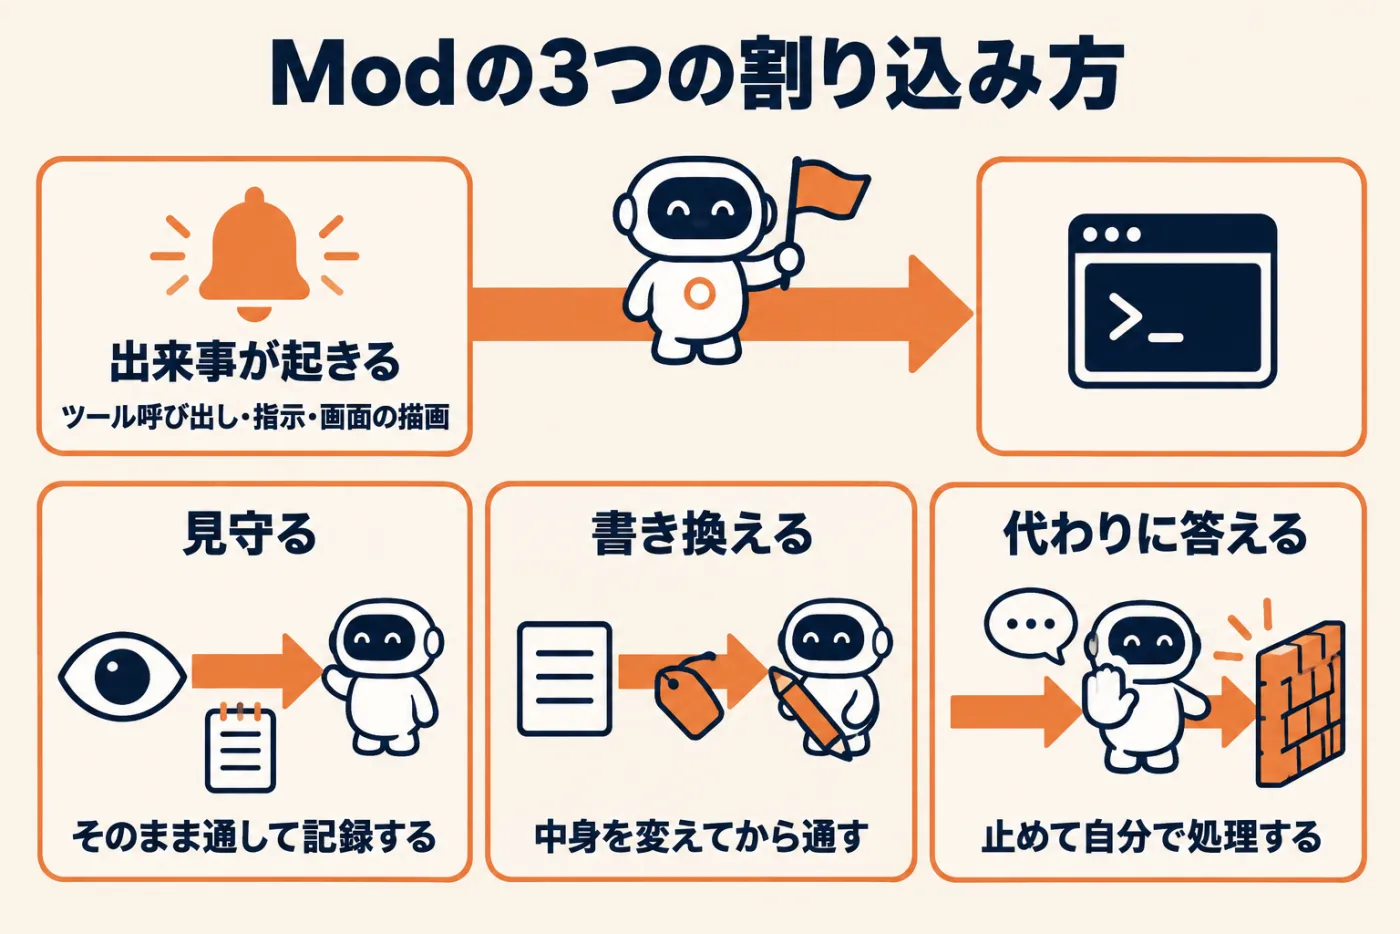
Modsは、Claude Codeの「プラグイン」(後から追加できる部品)の一種です。中身は、JavaScriptまたはTypeScriptというプログラム言語で書かれた、小さな関数です。Claude Codeの中では、「ツールを呼び出す」「指示が送られた」「画面のこの部分を描く」といった出来事(イベント)が絶えず起きています。Modsは、その出来事が起きるたびに呼ばれて、割り込むことができます。公式ドキュメントではこの割り込み係を「フック(hook)」と呼んでいます。
割り込み方は3つです。
- 見守る——出来事をそのまま通しつつ、数えたり記録したりする
- 書き換える——出来事の中身を変えてから通す。たとえば、画面の表示に情報を足す
- 代わりに答える——出来事を止めて、自分で処理する。たとえば、危険なコマンドを実行させずに断る
この3つを組み合わせると、次のようなことができます。公式ドキュメントの「Modにできること」を噛み砕いたものです。
- 会話の横にパネル、入力欄の上に帯を出し、タブやボタン、入力欄を置く
- Claude Code自身の画面(ツール呼び出しの行、作業中のくるくる回る表示、質問の画面など)を描き替える
- ツール呼び出しに割り込む。実行前に人に確認する、実行せずに答える、特定の依頼だけ別のモデルに送る
- 「/」で始まるコマンドで、自分の関数をその場で実行する。Claudeの手を止めずに、作業中でも動く
- 複数の割り込み係でデータを共有する。たとえば、一つがツール呼び出しの回数を数え、もう一つがそれを画面に出す
公式が公開しているサンプルが分かりやすいので、3つ紹介します。
- token-weather——入力欄の上に、AIの「頭の余白」(一度に覚えていられる量の残り)を天気予報のように表示する。燃料計です
- blast-radius——「rm -rf」(フォルダごと消す)や「force push」(履歴を上書きする)のような危険なコマンドを一度止め、何が変わるかを見せて、続行と中止のボタンを出す。スピードリミッターです
- replay-theater——「/replay」と打つと、直前のやり取りでClaudeが行ったファイル編集を順番に見返せる。ドライブレコーダーの再生です
ちなみに、Claude Codeに元からある「/diff」(変更内容を見る機能)も、今はModとして作られています。つまり、Anthropic自身が自社の機能を同じ仕組みで作っている。後付けの飾りではなく、本体と同じ土台だということです。
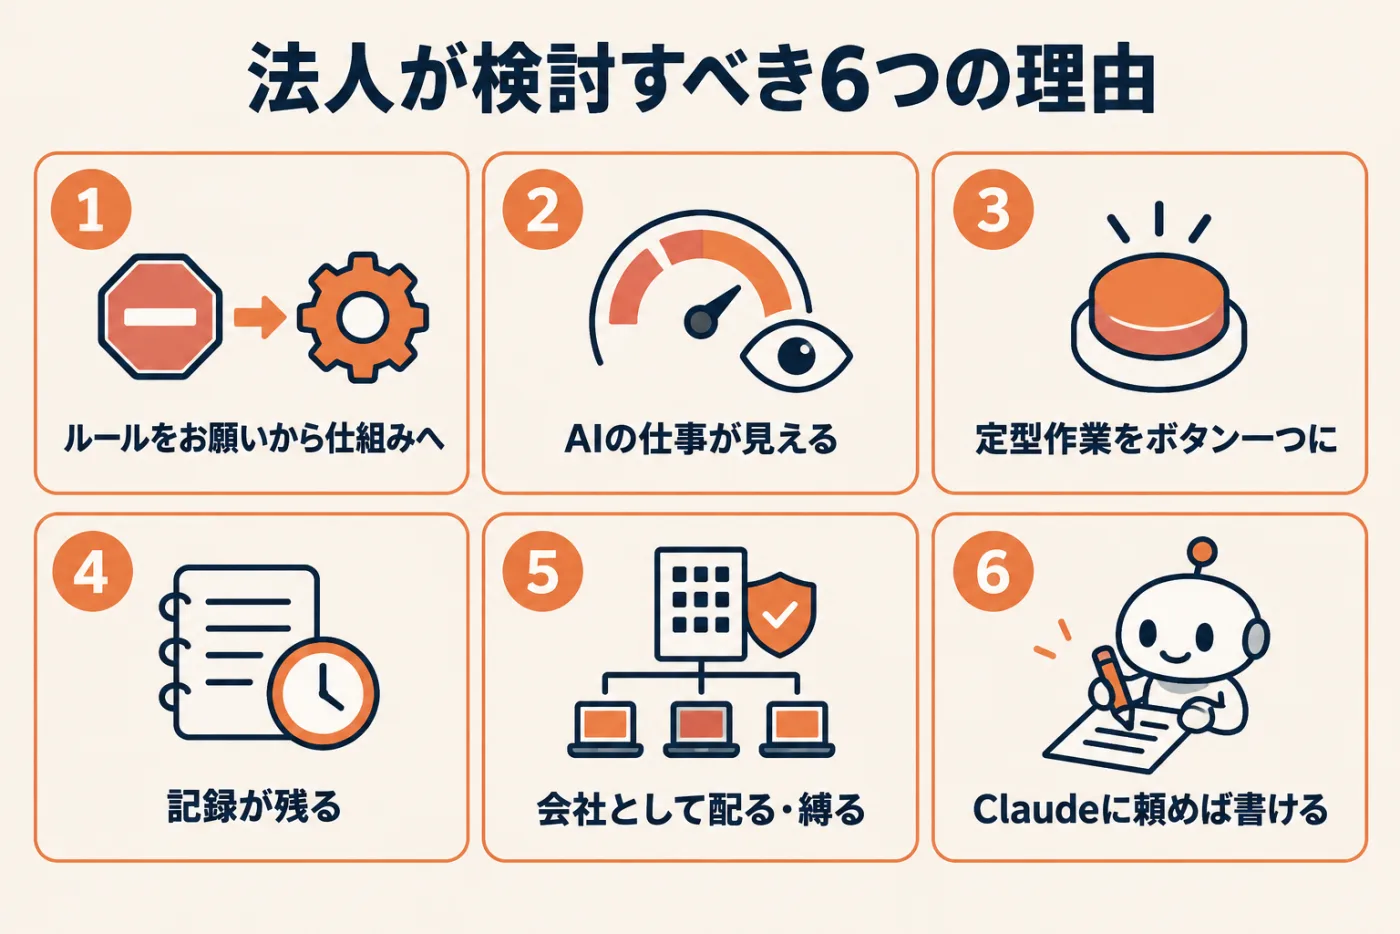
法人が検討すべき6つの理由
ここからが本題です。個人の開発者にとってModsが「便利」なのは分かる。では、会社にとっての価値は何か。6つに整理します。
1. ルールを「お願い」から「仕組み」へ
手順書に「本番の設定は変えないでください」と書くのと、本番の設定を変えようとした瞬間に車が止まって「本当に変えますか?」と聞いてくるのは、まったく別物です。公式ブログも、使い道の例として「本番環境の設定を変える前に確認を求める」を挙げています。
当社でいえば、「メールは下書きまで」「完全削除はしない」というルールを、Claudeが守ってくれることを前提にするのではなく、その操作の直前で止めて人に聞く仕組みにできる。これが一番大きいかなと思います。
2. AIの仕事が見える
ツール呼び出しの回数、頭の余白の残り、作業の進み具合。こうした情報を、画面の横や上に常に出しておけます。「何をしているか分からない」という不安は、見えるだけでかなり減ります。公式ブログの例では、開発の自動テストの状態を横のパネルに表示する使い方が挙げられています。
3. 社内の定型作業をボタン一つに
「/」で始まるコマンドに自分の処理を割り当てられるので、たとえば「/日報」で今日の作業の記録を出す、「/確認」で変更したファイルの一覧を出す、といった社内の定型作業を、Claudeに頼まずその場で動かせます。Claudeの返事を待たずに動き、モデルを呼ばない処理なら利用枠も使わないのが、地味に効きます。
4. 記録が残る
どのツールが、いつ、何に対して呼ばれたかを記録に残せます。公式ブログでも「監査ログ」が使い道として明記されています。「AIに何をさせたか説明できる」状態は、取引先や監査への説明責任がある会社ほど価値があります。
5. 会社として配る・縛るができる
Team・Enterpriseプランでサインインしている端末(または会社の管理設定が入っている端末)では、「sec-default」という組み込みの見張り役Modが、社員が入れたModより先に読み込まれます。会社が管理しているもの(会社のフック、システムプロンプト、会社のCLAUDE.md、会社のMCP)を、社員のModから守る役目です。会社の拒否ルールも、社員のModより優先されます。
さらに管理者は、管理設定(managed settings。会社が端末に配る設定ファイル)で「会社が配ったModだけを許可する」「外からの持ち込みを禁止する」「入れてよい配布元を限定する」を決められます。会社独自の「ポリシーMod」を先頭に置いて、ほかのModが読み込まれる前に中身を審査して拒否したり、ツール呼び出しを監査ログに残したりもできます。
6. エンジニアがいなくても、Claudeに頼めば書ける
ここが中小企業にとっての現実的な入口です。Claude Codeのセッションで「危険なコマンドの前に確認を出すModを作って」と頼めば、Claudeが書いてくれます。plugin-authoringという組み込みの手順書で、Claudeは作り方を知っています。ファイルは3つほど。作ったModは、あなたが承認すると、そのやり取りが終わったところで読み込まれ、直すたびに反映されます。
正直なところ、危ないところ——Modsにはサンドボックスがない
良い話ばかりではありません。ここは公式ドキュメントが相当はっきり書いているので、そのまま伝えます。
Modsは、サンドボックス(隔離された安全な箱)の中では動きません。入れた人の権限で、Claude Codeの内側で動きます。なので、一度読み込まれたModは、次のことができます。
- あなたのパソコンで、あなたとして振る舞う——ファイルの読み書き、プログラムの起動、外部への通信
- 秘密を読む——環境変数や設定ファイル。APIキーをそこに置いていれば、それも読めます
- 会話を全部見る——送った指示と、Claudeのツール呼び出しのすべて
- 会話を書き換える——指示やツール呼び出しを書き換える、あなたが打ったかのように指示を送る
- 確認なしに承認する——本来なら「いいですか?」と聞かれる操作を、聞かれる前に通す
- 利用枠を使う——あなたのプランやAPIキーでモデルを呼ぶ
要するに、「社外の業者が作った後付け装備」を車に付けると、車内の会話も鍵も、その業者に筒抜けになりうる、ということです。公式も「信頼できる作者とマーケットプレイスからだけ入れてください」と明言しています。
それでも、救いが3つあります。
- 許可を求める画面だけは、Modでも描き替えられません。「この操作をしていいですか?」の表示は、Modが何をしても変わらない。最後の砦です
- 入れる前に中身を一覧できます。「claude plugin validate」という点検コマンドで、そのModがどの出来事を受け取り、何を呼ぶか(ファイルの読み書き、外部通信、プログラム起動、環境変数の読み取りなど)を、実行せずにリストにできます
- Team・Enterpriseなら見張り役がいます。前の章で触れたsec-defaultが先に読み込まれ、会社の管理対象と拒否ルールを守ります
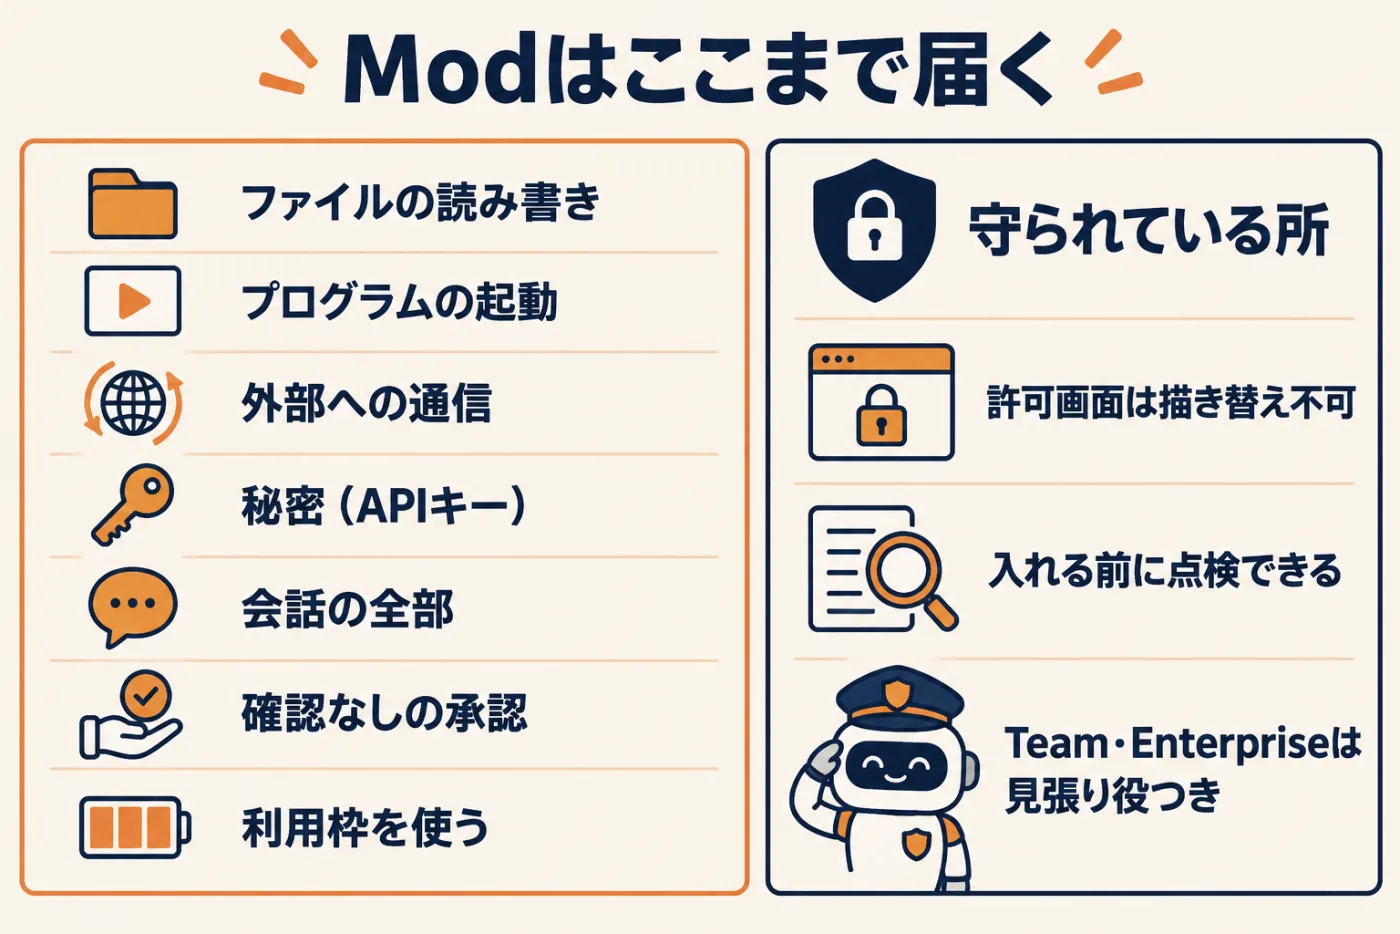
逆を返せば、「信頼できる作者」「点検コマンドで中身を確認」「会社として縛る」の3つを踏まずに、出どころの分からないModを入れることだけは、やめた方がいい。危険なのはModという仕組みではなく、野良のModを無確認で入れる運用です。
入れる前に決めておきたい社内ルール 5か条
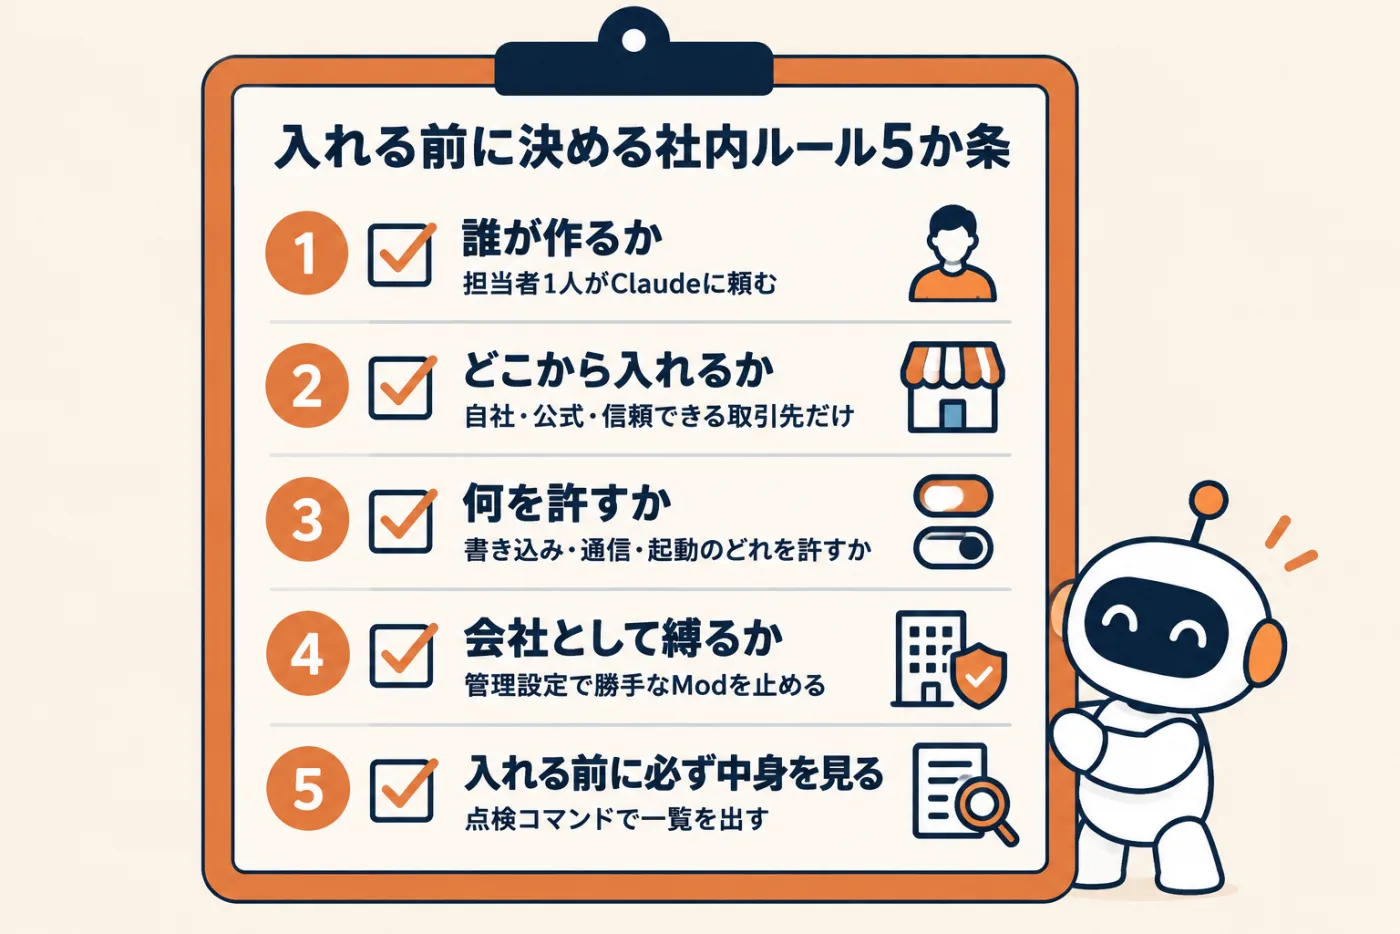
ここまでを踏まえると、法人で検討するときの社内ルールは、この5つに絞れます。
- 誰が作るか——最初は「Claudeに頼んで、担当者1人が作る」で十分です。Claudeが作ったModは一時フォルダに置かれ、一定期間で消えるので、残すものはコピーして会社の置き場に移します
- どこから入れるか——「自社で作ったもの」「Anthropic公式のサンプル」「信頼できる取引先が作ったもの」の3つに限定します。検索で見つけた野良のModは、原則入れない
- 何を許すか——「ファイルの書き込み」「外部通信」「プログラムの起動」のどれを許すかを決めます。見張り役や記録用のModは、本来これらをほとんど必要としません
- 会社として縛るか——管理設定で「会社が配ったModだけ」「持ち込み禁止」を選びます。Team・Enterpriseなら管理画面から配れます。それ以外のプランでは、管理設定のファイルを各パソコンに置かない限り見張り役が働かないので、まずはルール2と5で代用します
- 入れる前に必ず中身を見る——点検コマンドで一覧を出し、「calls」の行に、許していないもの(外部通信など)が入っていないかを確認します。これだけは例外なしにします
管理設定で何ができるかは、この表に整理しました。設定名は技術担当の方向けに添えています。
| やりたいこと | 管理設定で決めること |
|---|---|
| 社員のModを止める | 会社が配ったModだけ許可(allowManagedModsOnly) |
| 持ち込みを禁止する | 一時的な読み込みを無効化(disableSideloadFlags) |
| 配布元を限定する | 配布元(マーケットプレイス)の許可リスト |
| 見張り役を先頭に置く | 自社のポリシーModを先頭に指定(prependPlugins) |
基本的には、上の2つを入れておけば「社員が勝手に入れたModは動かない」状態になります。管理設定は、claude.aiの管理画面(Team・Enterprise)から配るか、各パソコンに管理者だけが書き換えられる設定ファイルとして置きます。後者は情シス担当の仕事になるので、そこまで手が回らない間は、ルール2と5を運用で守るところから始めてください。
スキル・MCP・設定フック・Modsの使い分け早見表
Claude Codeには、Modsの前から「会社のやり方を教える」仕組みが3つありました。全部をModsに置き換える必要はありません。公式ドキュメントの比較表をもとに、使い分けを整理します。
| 仕組み | 一言でいうと | 選ぶとき |
|---|---|---|
| スキル | Claudeが読む手順書(文章) | 同じ指示を毎回打っている |
| MCP | 外部システムにつなぐ道具 | 社内システムや外部サービスに触らせたい |
| 設定フック | 設定ファイルに書く門番 | 可否判断や記録を、手持ちの仕組みで済ませたい |
| Mods | Claude Codeの内側で動く装備 | 画面に出したい、止めて人に聞きたい、ボタンにしたい |
社用車のたとえに戻すと、スキルは運転マニュアル、MCPは行き先の鍵、設定フックは車庫の出口のゲート係、Modsは車に付ける装備です。画面に何かを描けるのはModsだけで、ここが一番の違いです。
大事なのは、今ある設定フックを捨てなくていいことです。公式ドキュメントは「設定フックは引き続き動き、何も廃止されない」と書いています。しかも順番が決まっていて、会社の管理設定にある門番が最初に判断し、その「拒否」はどのModにも覆せません。Modsは、既存の門番の上に重なる装備だと考えてください。
はじめの3ステップ
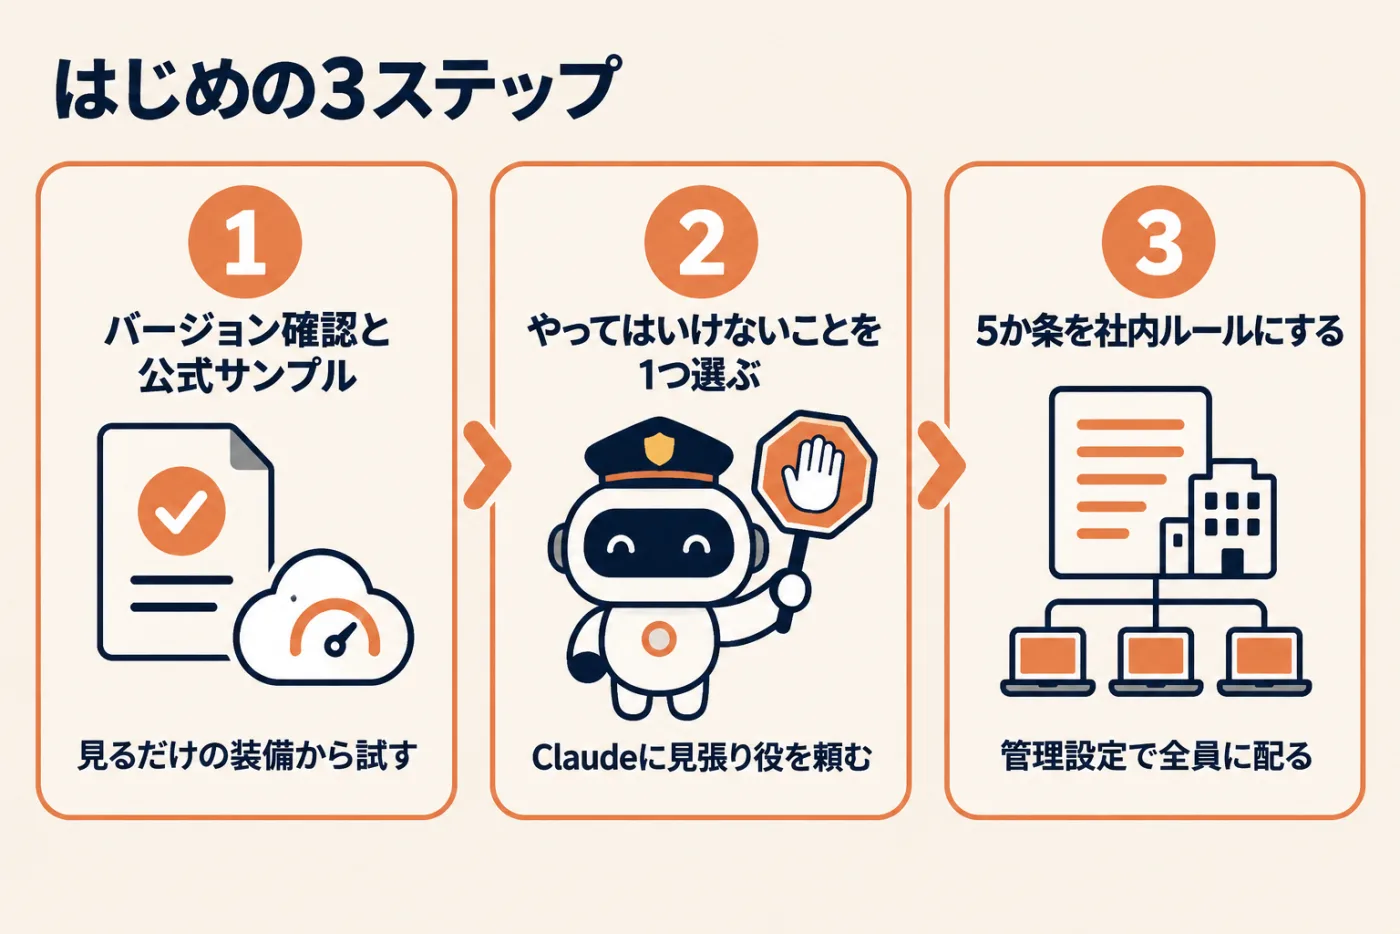
まずは小さく、こう始めるのをおすすめします。
- バージョンを確かめて、公式サンプルを1つ試す——Modsはターミナル版が2.1.287以降、デスクトップアプリが2.1.286以降で最初からオンです。公式サンプルの「token-weather」を一時的に読み込み、「/plugin」で動いているModを確認してみてください。何も壊さない見るだけの装備なので、最初の1本に向いています
- 自社の「やってはいけないこと」を1つ選び、Claudeに見張り役を頼む——「◯◯のコマンドの前に、確認を出して」と頼むだけです。作ったら、点検コマンドで中身を見るところまでを1セットにします
- 5か条を社内ルールに書き、Team・Enterpriseなら管理設定で配る——ルールを紙にするだけでも、社員ごとのバラつきは減ります
なお、Modの画面(パネルや帯)が出るのは、ターミナルとデスクトップアプリのCodeタブです。VS Codeの拡張機能や、画面なしで動かす使い方、クラウド上のセッションでは、割り込みは働きますが画面は出ません。社内で使っている環境を先に確かめておくと、「入れたのに何も出ない」を防げます。
技術担当の方へ(補足)
社長の横で実際に手を動かす方向けに、最低限の事実だけ添えます。
Modは3ファイルで動きます。plugin.json(プラグインの名札)、hooks.json(コードの場所を指す)、register.js(本体。どの出来事にどの関数を呼ぶかを登録)。 一時的に読み込むときは、起動時に —plugin-dir でフォルダを指定します。ファイルを直すと自動で読み直されます(ホットリロード。Claudeが直した分は、そのやり取りの終わりに反映)。 入れる前の点検は、claude plugin validate にフォルダを渡します。出力の hooks: の行が受け取る出来事、calls: の行が呼ぶもの($.fs.write は書き込み、$.http.fetch は外部通信、$.process.run はプログラム起動、$.env.get は環境変数の読み取り)です。 管理設定のキーは、pluginConfigs の cc-plugin-sec-default@builtin に allowManagedModsOnly、全体に disableSideloadFlags、順序は prependPlugins(見張り役を残すなら sec-default@builtin を一緒に書く)。 実行の順番は、管理設定のPreToolUseフック → 会社のMod(既定では見張り役が先頭) → 社員のMod → それ以外の設定フック。管理設定の拒否は最終です。
まとめ——「AIを信じる」から「仕組みで守る」へ
最後に3行でまとめます。
- Modsは、Claude Codeの内側で出来事に割り込み、画面を描き、止めて人に聞ける唯一の仕組みです。会社のルールを「お願い」から「仕組み」に変えられます
- ただし、入れた人の権限で動き、サンドボックスがありません。信頼できる作者、点検コマンド、会社としての縛りの3つを欠いた運用だけは避けてください
- 中小企業の現実的な入口は、「やってはいけないこと」を1つ選び、Claudeに見張り役を書いてもらうことです。エンジニアがいなくても始められます
AIに仕事を任せる会社が増えるほど、「任せた結果を説明できるか」が問われるようになります。Modsは、その説明を仕組みで支える道具になりうる、というところです。
WizTryでは、Claude Codeをはじめとする「自分で手を動かすAI」を、会社のルールの中で安全に働かせる導入支援と、生成AIの企業研修を行っています。私たち自身が毎日AI社員と働き、「下書きまで」「削除はさせない」といったルールを仕組みで守らせる運用を積み重ねてきました。進め方は熊本のAIエージェント導入支援、サービスの全体はサービス紹介をご覧ください。「うちのAIに、どこまで任せてよいか」の整理から、お問い合わせでお気軽にどうぞ。
※本記事は2026年10月6日時点の公式情報にもとづきます。仕様・提供範囲は変わることがあります。最新の情報はAnthropicの公式サイトでご確認ください。